Il est 9 h et le VPN du bureau tombe en panne. Les ventes continuent de répondre aux courriels et de participer aux réunions Teams. À la comptabilité, la paie s'arrête net : le logiciel de paie doit joindre un serveur installé au bureau.
Avant de renouveler votre VPN, posez-vous une question : quel travail s'arrête quand il ne fonctionne plus? La réponse peut varier d'une équipe à l'autre, même dans une PME de dix personnes.
Les équipes qui travaillent entièrement dans des services infonuagiques comme Microsoft 365 n'ont peut-être plus besoin de se connecter au réseau du bureau. Le personnel qui dépend de systèmes privés, comme ce serveur de paie, a toujours besoin d'un moyen sécuritaire d'y accéder, et pour certaines de ces tâches, le VPN reste parfois l'option la plus simple.
Un réseau privé virtuel (RPV, ou VPN en anglais) crée une connexion chiffrée entre le portable d'un employé et une passerelle VPN, habituellement un pare-feu ou un appareil dédié au bureau. Une fois connecté, le portable peut joindre des ressources autrement inaccessibles de l'extérieur, comme un partage de fichiers ou une base de données comptable. Le guide du Centre canadien pour la cybersécurité sur les réseaux privés virtuels explique leur fonctionnement et ce qu'il faut prévoir pour les sécuriser.
Ce que l'employé peut joindre dépend de la configuration. Un groupe peut n'avoir accès qu'au serveur comptable, alors qu'un autre accède à presque tout le réseau du bureau. Si vous utilisez le même VPN depuis des années, demandez quelle configuration vous avez.
Cette approche avait du sens quand tout se trouvait au bureau : les lecteurs partagés sur un serveur dans l'arrière-boutique, le logiciel comptable sur une tour glissée sous un bureau. Travailler de la maison voulait dire se reconnecter à l'édifice.
Outlook, Teams et SharePoint sont conçus pour fonctionner par Internet. Un employé en télétravail s'y connecte directement avec son compte de travail et, selon vos politiques de connexion, l'authentification multifacteur ou un portable géré par l'entreprise. Le réseau du bureau ne fait pas partie du trajet, ce qui explique pourquoi les ventes ont à peine remarqué la panne.
La paie, c'est une autre histoire. Dans cet exemple, le logiciel de paie est installé sur un serveur au bureau, et chaque portable de la comptabilité doit joindre ce serveur pour l'utiliser. Un seul système resté sur place a suffi à bloquer toute une équipe.
Pour décider, partez d'une courte liste de ce qui passe encore par le VPN. Ces quatre exemples montrent pourquoi elle ne se divise pas toujours proprement entre « nuage » et « bureau » :
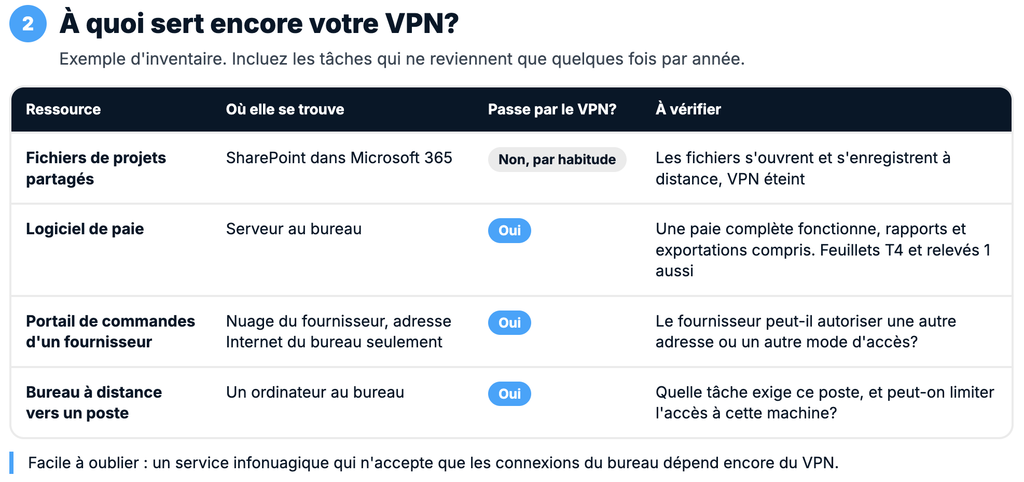
Le portail du fournisseur passe facilement inaperçu. Il est dans le nuage, mais les achats ont quand même besoin du VPN, puisque le fournisseur ne fait confiance qu'aux connexions provenant du bureau.
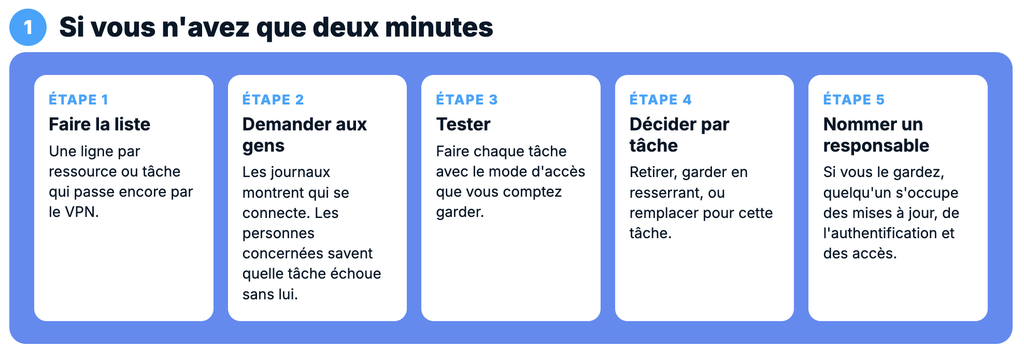
Commencez par les journaux de connexion du VPN. Ils indiquent quels comptes se connectent et quand, mais en disent généralement peu sur ce que chaque personne a fait, et un mois tranquille peut masquer la fin d'année, le soutien occasionnel d'un fournisseur ou un accès administrateur d'urgence. Demandez ensuite aux personnes qui font chaque tâche laquelle échoue quand le VPN est éteint. Si vous demandez plutôt qui « utilise » le VPN, tous ceux qui l'allument chaque matin lèveront la main.
Enfin, testez chaque tâche avec le mode d'accès que vous comptez garder. Pour SharePoint, il suffit peut-être d'éteindre le VPN. Pour la paie, il faut mener une version hébergée ou une nouvelle configuration d'accès jusqu'au bout d'une paie complète, rapports et exportations compris. Une connexion réussie en dit peu sur la capacité de la comptabilité à terminer le travail.
Le modèle zéro confiance est une façon d'aborder l'accès. Être branché sur le réseau du bureau ne donne aucune permission en soi : l'accès dépend de politiques qui tiennent compte de l'utilisateur, de l'appareil et de la ressource demandée. Le guide du NIST sur l'architecture zéro confiance (SP 800-207, en anglais) décrit cette approche en détail. L'accès réseau zéro confiance (ZTNA) est l'une des façons de mettre ces politiques en pratique.
Pour la paie, une politique pourrait se lire ainsi : les membres du groupe Comptabilité, connectés avec l'authentification multifacteur, sur un portable géré par l'entreprise et à jour, peuvent joindre le serveur de paie et les services dont il a besoin. Une tablette personnelle ne serait pas admissible. Un portable des ventes non plus. La fréquence à laquelle ces conditions sont revérifiées pendant une session dépend du produit et de sa configuration.
Le hic, c'est le logiciel. Un vieux programme de paie peut aussi avoir besoin d'une base de données, d'un partage de fichiers et d'un serveur de licences, et chacun doit être repéré, autorisé et testé. Un projet pilote avec une seule tâche, de la connexion jusqu'à une paie terminée, est le point de départ raisonnable.
Une application patrimoniale qui fonctionne bien par VPN, ou une poignée d'employés qui ont besoin de quelques systèmes privés, peuvent justifier de le garder. C'est une décision raisonnable.
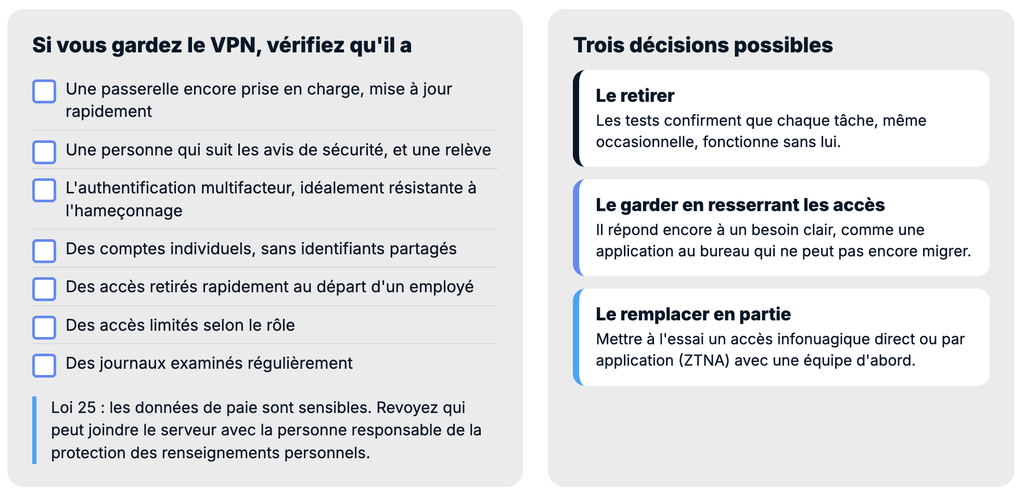
Le garder demande toutefois un suivi. La passerelle est exposée à Internet en permanence, et le Centre canadien pour la cybersécurité rappelle que des auteurs de menaces exploitent les vulnérabilités des VPN, notamment pour récolter des identifiants. Un VPN qui mérite d'être gardé a :
Un serveur de paie contient des renseignements personnels sensibles, comme des numéros d'assurance sociale, des coordonnées bancaires et des salaires. L'article 10 de la Loi sur la protection des renseignements personnels dans le secteur privé exige des mesures de sécurité raisonnables compte tenu, notamment, de la sensibilité des renseignements, de leur quantité et de leur support. Que vous gardiez le VPN ou passiez à un accès par application, la question de savoir qui peut joindre ce serveur mérite d'être examinée sous cet angle, avec la personne responsable de la protection des renseignements personnels (par défaut, la personne ayant la plus haute autorité dans l'entreprise).
Décidez aussi quels appareils peuvent se connecter. Un portable géré par l'entreprise et un ordinateur personnel n'offrent pas le même niveau de visibilité et de contrôle aux TI. Si des employés utilisent déjà leur propre ordinateur, notre article sur l'utilisation d'ordinateurs personnels au travail aborde les questions à régler d'abord.
Le retirer quand les tests confirment que chaque tâche de la liste fonctionne sans lui, y compris les tâches occasionnelles. Prévoyez d'avance comment rétablir l'accès rapidement si un oubli se manifeste après le changement.
Le garder en resserrant les accès là où il répond encore à un besoin clair, à l'aide de la liste ci-dessus.
Le remplacer pour certaines tâches en mettant à l'essai un accès infonuagique direct ou un accès par application, une tâche à la fois, avec les personnes qui font le travail.
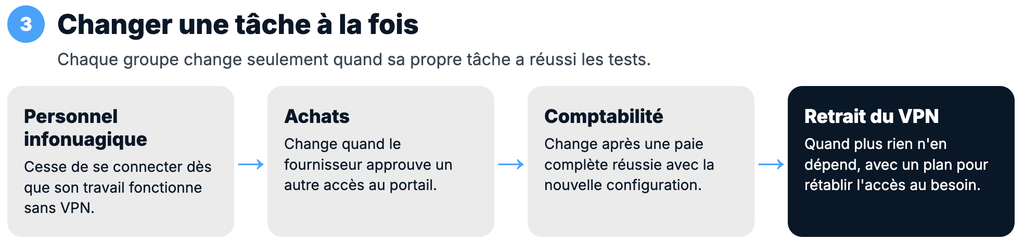
Dans cet exemple, le personnel qui n'utilise que Microsoft 365 peut cesser de se connecter dès que les TI confirment que son travail fonctionne sans VPN. Les achats gardent leur accès actuel jusqu'à ce que le fournisseur approuve une autre façon d'entrer dans le portail. La comptabilité garde le VPN pendant que les TI testent la nouvelle configuration de paie sur une paie complète, rapports et exportations compris. Quand les deux équipes peuvent faire leur travail avec les nouvelles connexions, les TI peuvent planifier le retrait du VPN.
Apportez ces cinq questions à votre prochaine rencontre avec les TI :
Si votre renouvellement approche et que les réponses restent floues, Syslogic peut faire l'inventaire de vos accès à distance avec vous et accompagner votre équipe TI pour tester les changements une tâche à la fois. Nous offrons du soutien informatique et de la sécurité réseau aux PME de la grande région de Montréal, sur place et à distance, en français.

