Depuis le 1er septembre, un nouvel écran s'affiche quand on se connecte à Microsoft 365 dans bien des bureaux de Montréal. Il invite l'employé à créer une clé d'accès. Un bouton permet de reporter l'invite, et pour l'instant Microsoft le laisse faire autant de fois qu'il le veut.
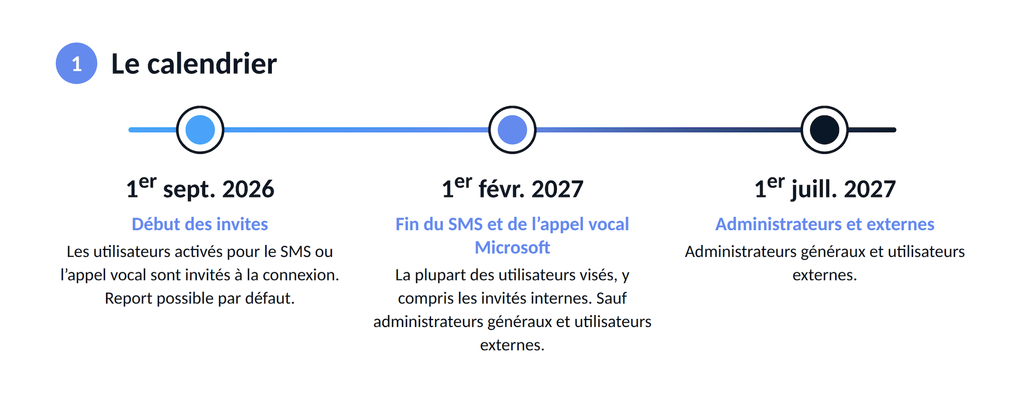
Ce répit a une date de fin. Le 1er février 2027, la plupart des employés dont la seule deuxième étape de connexion est un texto ou un appel envoyé par Microsoft tomberont sur une invite impossible à reporter. Imaginez votre contrôleuse, un lundi à 8 h 40, avec une rencontre client à 9 h, qui ne peut plus ouvrir Outlook.
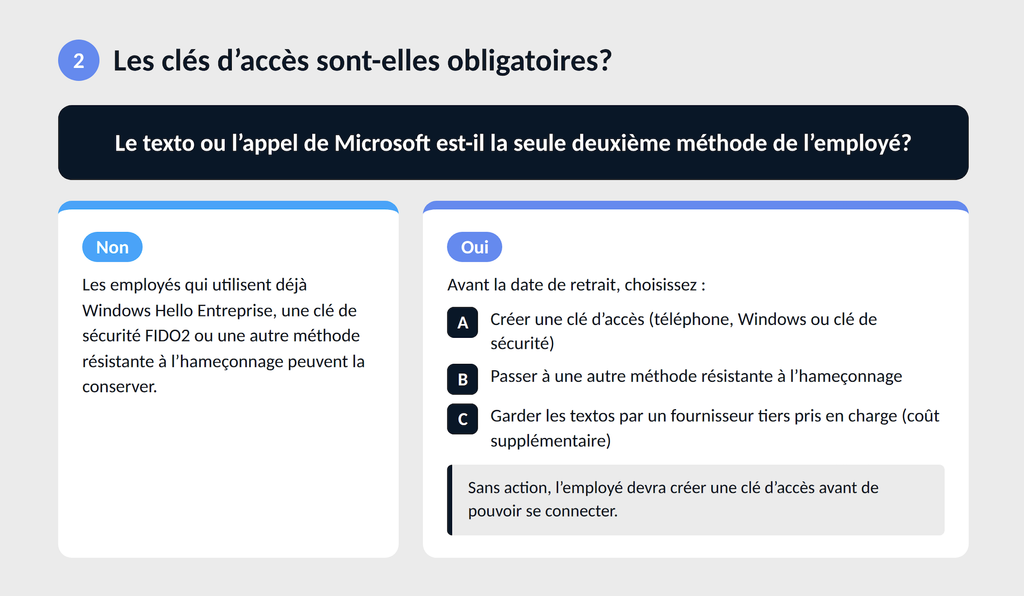
Est-ce obligatoire d'utiliser les clés d'accès de Microsoft? Pas si vos employés se connectent déjà avec Windows Hello Entreprise ou une autre méthode résistante au hameçonnage, ni si vous faites appel à un fournisseur tiers pris en charge pour continuer d'envoyer des textos. Par contre, quiconque dépend encore uniquement du texto ou de l'appel fourni par Microsoft devra créer une clé d'accès à sa date de retrait.
Une clé d'accès (passkey en anglais; Microsoft parle parfois aussi de « clé secrète ») remplace le mot de passe et le code par texto. On la déverrouille comme son téléphone : visage, empreinte digitale ou NIP. Rien à taper, rien à mémoriser.
Techniquement, il s'agit d'une paire de clés cryptographiques. La clé privée est conservée par votre appareil ou votre gestionnaire d'identifiants; Microsoft détient la clé publique correspondante. À la connexion, l'appareil prouve qu'il possède la bonne clé, et il ne le fait que pour la vraie page de connexion de Microsoft. Un faux site du genre micros0ft-connexion-securisee.com repart les mains vides.
Microsoft Entra ID accepte les clés d'accès synchronisées (Trousseau iCloud, Gestionnaire de mots de passe de Google), les clés liées à un appareil (Microsoft Authenticator ou Windows) et les clés de sécurité FIDO2, ces petites clés USB ou NFC qu'on accroche à son trousseau. Le choix dépend de qui possède les appareils, et il détermine comment un employé récupère son accès le jour où il perd le sien.
Le code à six chiffres par texto a rendu de fiers services. Pendant des années, il a bloqué la majorité des prises de contrôle de comptes. Les fraudeurs ont fini par le rattraper.
Avec l'échange de carte SIM, un fraudeur convainc un opérateur de transférer votre numéro sur sa propre carte, et vos codes arrivent directement chez lui. Les trousses d'hameçonnage modernes s'installent entre l'employé et la vraie page de connexion, relaient le mot de passe et le code en temps réel, puis conservent le jeton de session. L'employé voit une connexion normale; le fraudeur, lui, récupère la boîte courriel.
L'IA a aussi amélioré l'appât. Microsoft rapporte que certaines campagnes d'hameçonnage assistées par l'IA qu'il a observées ont atteint des taux de clics allant jusqu'à 54 %, contre environ 12 % pour les campagnes traditionnelles. Tôt ou tard, quelqu'un clique; la méthode de connexion doit donc tenir le coup après le clic.
Beaucoup de PME se croient à l'abri parce que l'authentification multifacteur est « activée ». Or, « activée » décrit une politique. Ça ne dit pas si vos employés tapent un code par texto facile à hameçonner ou s'ils utilisent quelque chose de plus solide. Un inventaire des méthodes réellement utilisées vaut mieux qu'un crochet vert dans le centre d'administration.
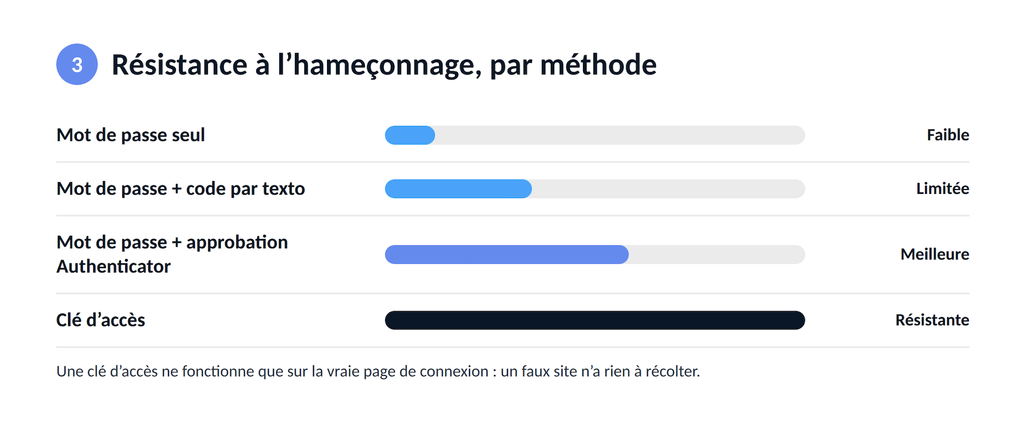
Une clé d'accès compte bel et bien comme authentification multifacteur : quelque chose que vous possédez (l'appareil) et quelque chose que vous êtes ou connaissez (visage ou NIP). La différence, c'est qu'aucune information réutilisable ne transite. L'authentification multifacteur classique compte sur l'employé pour repérer la fausse page; la clé d'accès refuse tout simplement d'y fonctionner.
D'ici au 31 janvier 2027. Les utilisateurs activés pour le SMS ou l'appel vocal voient une invite à la connexion. Par défaut, ils peuvent la reporter sans limite, mais l'administrateur peut restreindre le nombre de reports. La configuration prend quelques minutes : ouvrir Authenticator (ou le gestionnaire de clés du téléphone, si c'est permis), balayer un code QR, confirmer avec l'empreinte digitale.
À partir du 1er février 2027. Si le texto ou l'appel de Microsoft est la seule deuxième méthode disponible, l'invite devient obligatoire (les administrateurs généraux et les utilisateurs externes ont jusqu'au 1er juillet). Pas de clé d'accès, pas de connexion. Microsoft précise que personne n'est « verrouillé ». C'est vrai, un peu comme une porte sans poignée n'est techniquement pas barrée.
Une courte note aux employés règle d'avance les questions que le soutien technique recevrait une à une :
Un détail qui surprend : la réinitialisation du mot de passe en libre-service par SMS ou appel fournis par Microsoft prend fin selon le même calendrier. Les textos peuvent continuer par l'entremise d'un fournisseur tiers pris en charge.
La Loi 25 n'oblige personne à utiliser des clés d'accès. Elle exige toutefois des entreprises qu'elles prennent des mesures de sécurité raisonnables pour protéger les renseignements personnels qu'elles détiennent, compte tenu de leur sensibilité et de leur quantité.
Pensez à ce que contient une boîte courriel typique de PME : des CV, des numéros d'assurance sociale envoyés « juste cette fois », des factures clients, des formulaires d'embauche. Si un fraudeur y accède grâce à un code par texto hameçonné, il s'agit d'un incident de confidentialité. Vous devez l'inscrire au registre des incidents et, s'il présente un risque de préjudice sérieux, aviser la Commission d'accès à l'information et les personnes concernées.
Passer à une méthode résistante au hameçonnage ne vous met pas à l'abri de tout. Mais le jour où vous devrez expliquer vos mesures de sécurité, « nous avons suivi la migration recommandée par Microsoft avant la date limite » se défend beaucoup mieux que « nous avons cliqué sur Me le rappeler plus tard ».
C'est ici que la plupart des PME vont accrocher.
Le téléphone perdu. Une clé liée à un appareil disparaît avec lui. Quand un employé échappe son cellulaire dans le fleuve du haut du pont Jacques-Cartier (ou le change, tout simplement), quelqu'un doit confirmer son identité, retirer l'ancienne clé et inscrire le nouvel appareil. Une clé synchronisée peut survivre sur un autre appareil, selon les règles de récupération d'Apple ou de Google. Un soutien technique qui réinitialise l'accès de quiconque a l'air pressé recrée exactement la faille que les clés d'accès devaient fermer. Même chose au départ d'un employé : le retrait de ses clés d'accès appartient à la liste de départ, à côté de la récupération du portable.
Les postes partagés. L'ordinateur de la réception, la salle d'examen de la clinique, le terminal de l'entrepôt. Inscrire la clé d'une seule personne et laisser toute l'équipe utiliser sa session efface toute trace de qui a fait quoi. La clé d'accès Microsoft Entra sur Windows peut stocker les clés de plusieurs comptes sur un même PC, même non inscrit auprès de l'entreprise. Les clés de sécurité FIDO2 conviennent aussi : chacun touche sa propre clé, accrochée à un cordon. Prévoyez des clés de rechange et testez sur le vrai matériel.
Les employés sans cellulaire de l'entreprise. Bien des employeurs québécois ne fournissent pas de téléphone, et certains employés refusent avec raison d'installer des applications de travail sur leur appareil personnel. Les clés de sécurité règlent ce cas, et Windows Hello Entreprise convient à ceux qui utilisent toujours le même ordinateur attitré.
Le vieux matériel et les vieux logiciels. Les clés d'accès dans Authenticator exigent iOS 17 ou Android 14 et plus récents. Et une clé d'accès pour Microsoft 365 ne rend pas compatible votre vieux logiciel comptable ou votre client VPN : ce qui demandait un mot de passe continuera d'en demander un.
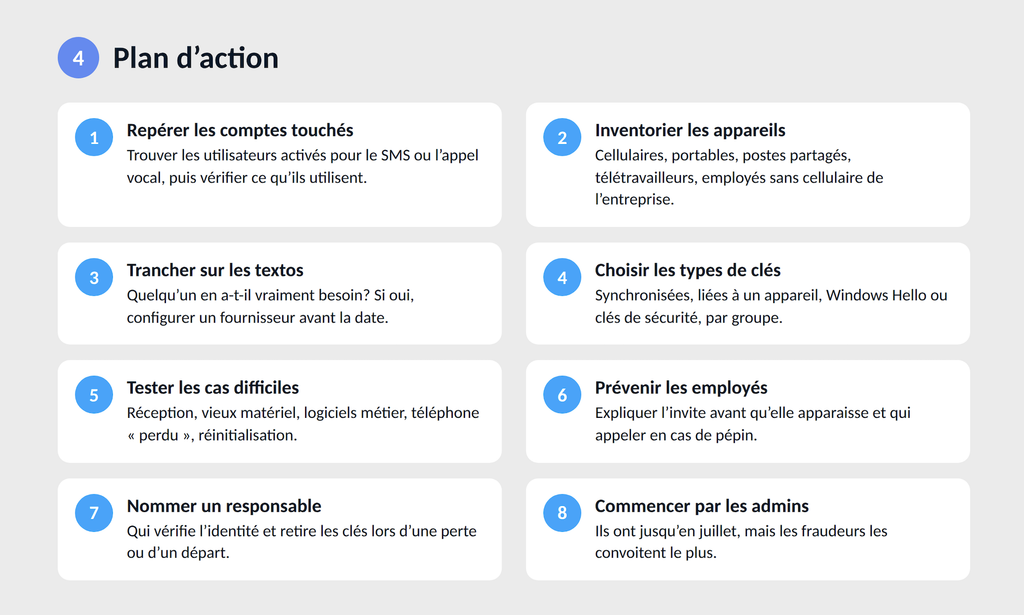
Le pire inventaire possible, c'est un employé qui appelle un lundi à 8 h 40 parce qu'il ne peut plus se connecter. Le 1er février arrive dans un peu plus de quatre mois : amplement de temps pour une PME de 20 personnes, à condition que quelqu'un porte le dossier. Si votre ressource TI interne est déjà débordée, Syslogic offre du soutien informatique aux PME de Montréal : audit des comptes, politique d'authentification et accompagnement de vos équipes. Comme les clés d'accès vivent sur les téléphones et les portables, le dossier touche aussi la gestion des appareils mobiles, un service que nous offrons également.

