Le mot le plus risqué de votre questionnaire d'assurance cyberrisques, c'est peut-être « Oui ».
Le renouvellement commence souvent par un courriel du courtier, un PDF en pièce jointe et une demande polie de le retourner d'ici la fin du mois. Le document est transféré à la personne qui « s'occupe de l'informatique ». Dans bien des PME montréalaises, c'est la directrice administrative, le contrôleur ou la seule personne qui sait où se trouve le routeur.
La question 14 demande si l'authentification multifacteur est exigée pour l'accès à distance et les comptes administrateurs. Elle est bel et bien activée dans Microsoft 365 : tout le monde a pesté contre l'application Authenticator pendant une semaine quand elle est arrivée. On coche donc Oui, sans hésiter.
Ce crochet a un précédent. En 2022, l'assureur américain Travelers a demandé à un tribunal fédéral de l'Illinois d'annuler la police cyber d'International Control Services (ICS). Dans sa proposition d'assurance, ICS avait répondu Oui à l'authentification multifacteur pour le courriel, l'accès à distance et l'accès administrateur. Après une attaque par rançongiciel, Travelers a allégué que son enquête ne l'avait trouvée que sur le pare-feu. Les deux parties ont ensuite convenu d'annuler la police; aucun tribunal ne s'est donc prononcé sur une fausse déclaration. C'est une affaire américaine, qui ne dit rien du droit québécois des assurances. Elle montre tout de même ce qui peut arriver quand le formulaire et la réalité du réseau ne concordent plus.
Un questionnaire d'assurance est un bien mauvais endroit pour découvrir à quoi ressemblent vraiment vos TI. La suite de cet article sert à le découvrir avant que le formulaire arrive.
L'assureur qui évalue une police cyber ne peut pas envoyer quelqu'un faire le tour de votre salle de serveurs; le questionnaire fait la visite à sa place. Il cherche à savoir si quelques mesures de base sont réellement en place : authentification multifacteur, protection des postes, sauvegardes et contrôle des accès administrateurs.
Vos réponses font aussi partie de ce sur quoi l'assureur s'appuie pour émettre la police. C'est pourquoi on aborde ici le questionnaire comme un exercice TI. Au Québec, l'exercice a une utilité de plus : la loi sur la protection des renseignements personnels exige déjà des mesures de sécurité raisonnables (art. 10), et plusieurs des preuves décrites plus bas peuvent aider à les documenter. (La couverture et la prime relèvent de votre courtier. Rien de ceci ne constitue un conseil juridique ou en assurance.)
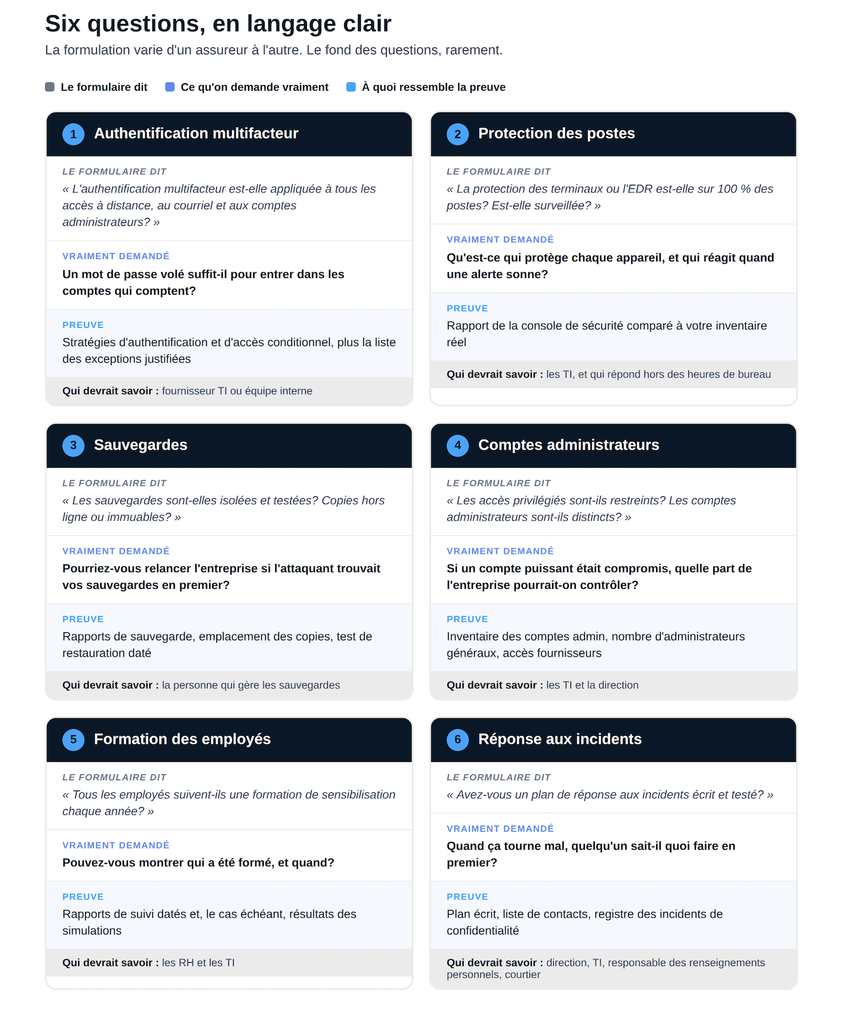
Le formulaire dit : « L'authentification multifacteur est-elle appliquée à tous les accès à distance, au courriel et aux comptes privilégiés ou administrateurs? »
Ce qu'on vous demande vraiment : si quelqu'un achète ce soir le mot de passe d'un employé sur un forum, qu'est-ce qui l'empêche de se connecter demain?
Le piège, c'est le mot « tous ». Bien des entreprises ont l'authentification multifacteur sur leurs boîtes Microsoft 365, mais rien sur le VPN, sur la passerelle Bureau à distance qu'utilise le comptable pendant la période des impôts, sur la page d'administration du pare-feu ou sur la console de sauvegarde. Les comptes d'urgence (dits « bris de glace ») sont souvent exclus volontairement, puis oubliés. Certains formulaires demandent aussi quelle méthode vous utilisez. L'authentification par texto n'offre pas la même résistance à l'hameçonnage que les clés d'accès ou les clés de sécurité matérielles. On en parlait dans Microsoft passe aux clés d'accès : qu'est-ce que ça change pour votre PME?
Qui devrait savoir : votre fournisseur TI ou votre équipe interne, qui peut extraire les stratégies de connexion et la liste des comptes exclus.
À quoi ressemble la preuve : un export ou une capture des stratégies d'authentification multifacteur et d'accès conditionnel, la liste des exceptions avec une justification pour chacune, et une confirmation pour les outils d'accès à distance hors Microsoft 365.
Le formulaire dit : « Une solution de protection des terminaux ou d'EDR est-elle déployée sur 100 % des postes et serveurs? Est-elle surveillée? »
Ce qu'on vous demande vraiment : qu'est-ce qui protège chaque ordinateur de l'entreprise, et qui réagit quand une alerte sonne?
L'antivirus traditionnel repère des fichiers malveillants connus. L'EDR (détection et réponse sur les terminaux) surveille les comportements, par exemple un chiffrier Excel qui lance soudainement PowerShell, et peut isoler un poste du réseau. La formulation varie d'un assureur à l'autre; répondez à la question telle qu'elle figure sur votre formulaire.
Le mot difficile, c'est « 100 % ». Pensez au poste de la réception qui fait rouler le logiciel de l'interphone, ou au portable personnel du propriétaire qui ouvre aussi la boîte de courriel de l'entreprise. Pensez au vieux serveur dans le local d'entreposage auquel personne n'ose toucher parce que le logiciel comptable y habite, et à l'ordinateur d'une employée en télétravail à Laval qui ne s'est pas manifesté depuis le printemps. Chacun compte, et chacun a tendance à manquer au tableau de bord.
La couverture n'est que la moitié de la question. Si la plateforme déclenche une alerte, quelqu'un doit être responsable de la voir et d'y réagir.
Qui devrait savoir : les TI, par la console de sécurité. La direction devrait savoir qui répond en dehors des heures de bureau.
À quoi ressemble la preuve : un rapport d'appareils tiré de la console, comparé à votre inventaire réel (c'est là que les surprises apparaissent), et le nom de la personne qui surveille les alertes.
Le formulaire dit : « Les sauvegardes sont-elles isolées du réseau et testées régulièrement? Conservez-vous des copies hors ligne ou immuables? »
Ce qu'on vous demande vraiment : si un rançongiciel paralysait tout votre réseau ce soir, pourriez-vous relancer l'entreprise sans payer?
Les attaquants savent que les sauvegardes se dressent entre eux et un paiement; ils les cherchent. Un disque USB branché en permanence au serveur, ou un système de sauvegarde qui se connecte avec le même mot de passe d'administrateur de domaine que tout le reste, peut être compromis en même temps que les systèmes qu'il devait aider à récupérer. « Immuable » désigne une copie qui ne peut être ni modifiée ni supprimée pendant une période définie, même par un administrateur. « Hors ligne » veut dire complètement débranchée.
Reste la question des tests. Une sauvegarde qu'on n'a jamais restaurée, c'est un vœu pieux qui roule chaque nuit. Demandez à quand remonte la dernière restauration d'un serveur complet ou d'une vraie boîte de courriel, et combien de temps elle a pris.
Microsoft 365 mérite sa propre ligne sur votre liste. Microsoft offre d'importantes fonctions intégrées de résilience et de récupération, mais elles ne remplacent pas une stratégie de sauvegarde conçue selon vos propres besoins de reprise. Nous y consacrerons un prochain article.
Qui devrait savoir : la personne qui gère les sauvegardes, qu'il s'agisse de votre fournisseur TI ou de quelqu'un à l'interne.
À quoi ressemble la preuve : des rapports de tâches de sauvegarde, une description simple de l'endroit où se trouvent les copies et de la façon dont elles sont séparées, et la date du dernier test de restauration.
Le formulaire dit : « Les accès privilégiés sont-ils restreints et surveillés? Les comptes administrateurs sont-ils distincts des comptes utilisateurs standards? »
Ce qu'on vous demande vraiment : si un seul compte puissant était compromis, quelle part de votre entreprise quelqu'un pourrait-il contrôler?
Les accès s'accumulent sans bruit. Le propriétaire est devenu administrateur général en 2019, « au cas où ». Le compte Microsoft 365 de l'ancien coordonnateur TI a été désactivé, mais un vieux compte administrateur local qu'il utilisait fonctionne encore sur le pare-feu. Un éditeur de logiciel a laissé un outil d'accès à distance permanent sur le serveur comptable lors d'une installation il y a trois ans. Le fournisseur de téléphonie et le développeur du site Web ont chacun un accès quelque part, et, curieusement souvent, la compagnie de photocopieurs aussi.
Une bonne réponse commence par une liste : chaque compte doté de droits d'administration, interne ou externe, et la raison pour laquelle il en a besoin. Les personnes qui font de l'administration devraient utiliser un compte distinct pour ces tâches et un compte ordinaire pour le courriel et la navigation. Un clic sur un lien d'hameçonnage tombe alors sur le compte le moins puissant.
Qui devrait savoir : les TI pour l'inventaire technique; la direction pour décider quels fournisseurs doivent conserver un accès.
À quoi ressemble la preuve : une liste à jour des comptes administrateurs, le nombre d'administrateurs généraux dans Microsoft 365 et une liste des accès fournisseurs avec la date de la dernière révision.
Le formulaire dit : « Tous les employés suivent-ils une formation de sensibilisation à la sécurité au moins une fois par année? Effectuez-vous des simulations d'hameçonnage? »
Ce qu'on vous demande vraiment : vos employés reconnaîtraient-ils une fausse facture ou un courriel usurpant l'identité du patron, et pouvez-vous démontrer que vous les y avez préparés?
Les formulaires varient : certains parlent de simulations, d'autres seulement de formation. Dans les deux cas, la réponse solide repose sur des traces écrites : quelle formation vous offrez, qui l'a suivie et quand, et qui ne l'a pas terminée. La nouvelle recrue de juin qui a sauté le module d'accueil compte.
Qui devrait savoir : les RH détiennent généralement les dossiers, et les TI gèrent la plateforme.
À quoi ressemble la preuve : des rapports de suivi datés et, le cas échéant, les résultats des simulations.
Le formulaire dit : « Disposez-vous d'un plan de réponse aux incidents écrit? A-t-il été testé? »
Ce qu'on vous demande vraiment : quand quelque chose tourne mal un mardi à 7 h 40, quelqu'un sait-il quoi faire en premier?
Un plan utilisable tient en quelques pages. Il indique qui déclare un incident, qui appelle qui, comment joindre les gens si le courriel ne fonctionne plus, et où ces coordonnées sont conservées si vos systèmes habituels sont inaccessibles. Il devrait aussi préciser qui vous devez contacter après un incident selon votre police, et si celle-ci prévoit ou fournit des ressources d'intervention, juridiques ou d'enquête numérique.
Ici, la question de l'assureur rejoint une obligation légale. En vertu de la Loi sur la protection des renseignements personnels dans le secteur privé, modifiée par la Loi 25 :
Votre plan devrait donc nommer qui évalue le risque de préjudice, qui inscrit l'incident au registre et qui avise la Commission (LégisQuébec, P-39.1).
Qui devrait savoir : la direction, les TI, le responsable de la protection des renseignements personnels et votre courtier.
À quoi ressemble la preuve : le plan écrit, une liste de contacts, votre registre des incidents de confidentialité et, si vous en avez fait un, le compte rendu d'un exercice de simulation sur table.
Quels que soient tous les faits dans l'affaire ICS, le litige portait sur l'écart entre la proposition d'assurance et l'état réel de l'environnement après une attaque. C'est exactement là que loge une réponse devinée.
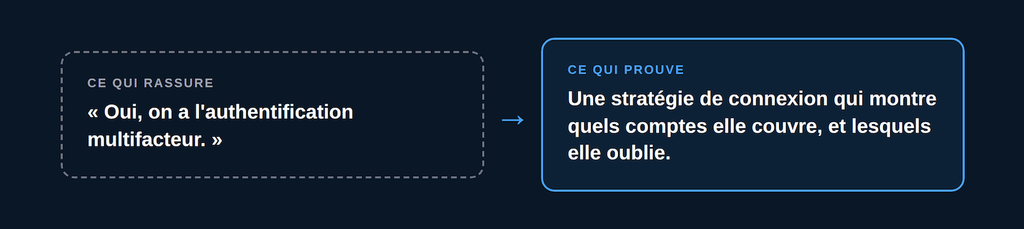
La plupart des gens qui remplissent ces formulaires sont honnêtes, mais ils se fient à ce qu'on leur a dit. Un collègue qui affirme « oui, on a l'authentification multifacteur », c'est rassurant. Une stratégie de connexion qui montre quels comptes elle couvre, et lesquels elle oublie discrètement, c'est une preuve. Le questionnaire mérite la deuxième.
Si une mesure n'est que partiellement en place, ne la transformez pas vous-même en Oui ou en Non. Établissez précisément ce qui existe et demandez à votre courtier comment répondre à la question.
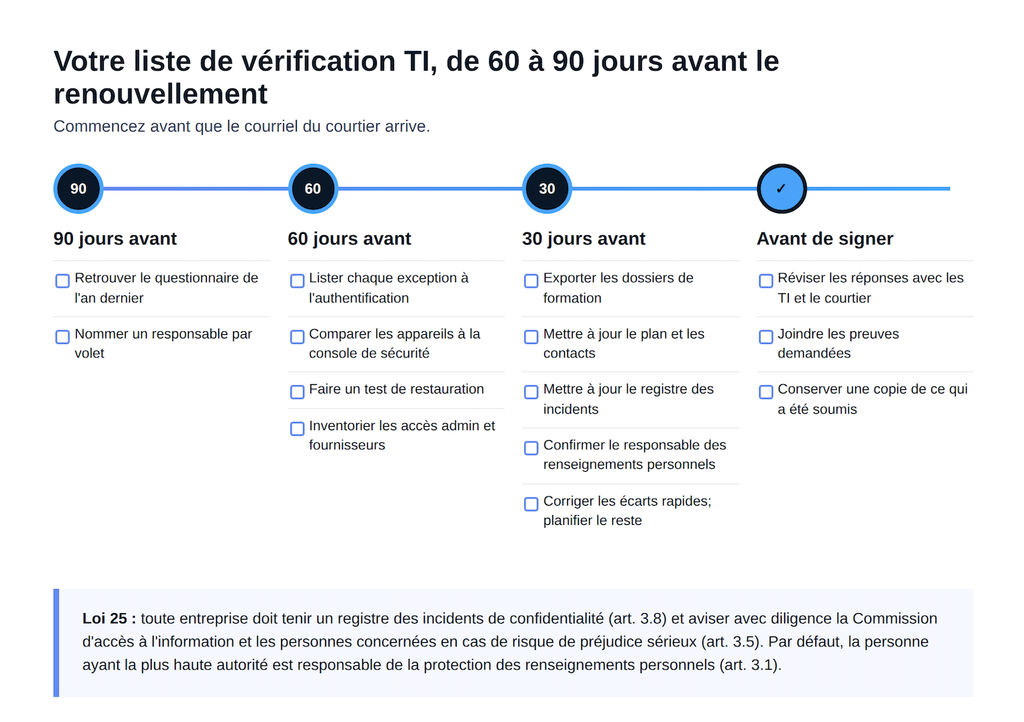
Commencez avant que le courriel du courtier arrive.
90 jours avant
60 jours avant
30 jours avant
Avant de signer
Un questionnaire d'assurance cyberrisques peut révéler des lacunes, mais il ne devrait pas être la première occasion de les découvrir. Si vous pouvez vérifier où l'authentification multifacteur est appliquée, quels appareils sont protégés, si vos sauvegardes se restaurent et qui détient des accès administrateurs, le questionnaire devient beaucoup plus facile à remplir avec exactitude.
Surtout, vous aurez une image plus claire de l'environnement TI dont votre entreprise dépend chaque jour.
Vous aimeriez un deuxième regard avant votre prochain renouvellement? Syslogic accompagne les PME en cybersécurité et en sécurité informatique à Montréal. Nous pouvons passer le questionnaire en revue avec vous et vérifier chaque réponse en fonction de ce qui roule réellement dans votre environnement. Parlez à Syslogic d'une revue TI avant renouvellement.

