Il est dimanche soir. Une représentante a une soumission à remettre lundi matin, l'ordinateur de l'entreprise est au bureau et celui de la famille est sur la table de cuisine. Elle ouvre le chiffrier des prix, en télécharge une copie, termine la soumission et l'envoie par courriel. Dix minutes, et personne n'a rien fait de déraisonnable.
Mais il existe maintenant une copie de plus de renseignements de l'entreprise sur un ordinateur dont vous ignorez peut-être tout. L'usage d'appareils personnels commence souvent ainsi, bien avant qu'on parle de politique.
Faut-il l'autoriser? Parfois, pour un travail bien défini, à condition que l'entreprise puisse contrôler les accès, traiter les données de façon appropriée, respecter la vie privée de l'employé et assurer le soutien technique. Cet article porte sur les ordinateurs portables et de bureau. Les contrôles offerts sur les téléphones ne s'appliquent pas forcément de la même façon aux ordinateurs.
L'attrait est réel. L'entreprise évite d'acheter un portable, du moins au départ, et la nouvelle recrue peut commencer tout de suite. Beaucoup d'employés préfèrent aussi leur propre ordinateur, avec son clavier et ses réglages familiers. Ce mode de fonctionnement porte un nom, BYOD, que l'Office québécois de la langue française rend par « prenez vos appareils personnels » (PAP).
Comparez toutefois le coût total. La configuration, les licences, le soutien technique et les temps d'arrêt appartiennent aux deux côtés de la comparaison. Quelqu'un doit vérifier l'appareil, configurer l'accès, expliquer les règles et dépanner l'employé, et un ordinateur qui convient à la maison peut ne pas avoir la bonne édition de Windows, les outils de sécurité ou la compatibilité logicielle dont l'entreprise a besoin.
Retour à la soumission du dimanche soir. Selon la configuration, le chiffrier peut rester dans Téléchargements, apparaître dans une liste de fichiers récents, se synchroniser avec un stockage infonuagique personnel ou être aspiré par une sauvegarde personnelle. Aucune mauvaise intention là-dedans. Les réglages ordinaires d'enregistrement et de synchronisation suffisent.
Demandez à votre équipe TI de dérouler une tâche réelle : ouvrir un document, le modifier, l'enregistrer, le partager. Notez chaque endroit où une copie peut atterrir, puis décidez lesquels l'entreprise permet.
Microsoft 365 peut aider. Un administrateur peut limiter l'accès à SharePoint depuis des appareils non gérés à un accès par navigateur seulement, sans téléchargement, impression ni synchronisation (page en anglais). Selon Microsoft, ce réglage repose sur des politiques d'accès conditionnel, qui exigent des licences adéquates; il ne s'applique donc pas tout seul. Même ainsi, quelqu'un peut photographier un écran, et les liens de partage « Anyone » ne sont pas visés. Visez un objectif réaliste : moins de copies inutiles, et un accès limité à ce dont la personne a besoin.
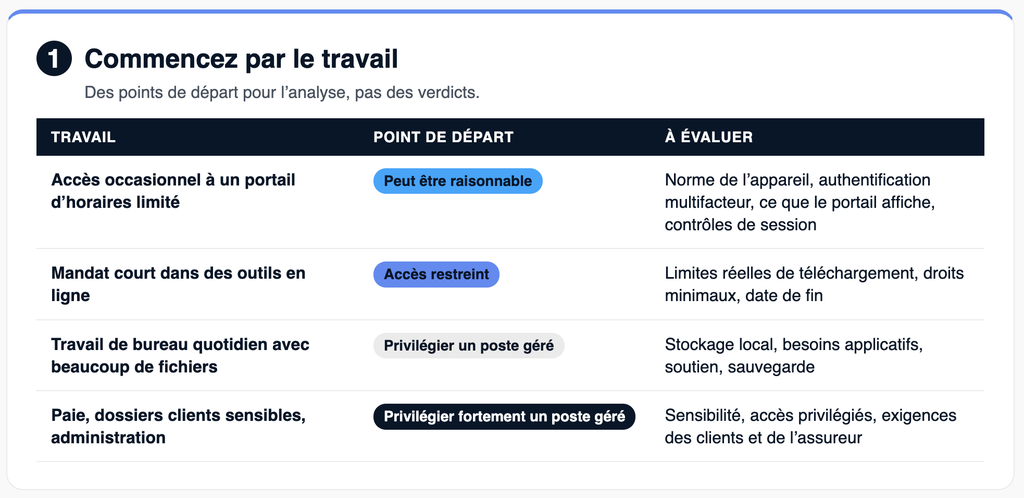
Tout ordinateur personnel approuvé doit respecter une norme minimale, même s'il ne sert qu'à travers un navigateur. Un poste infecté menace une session de navigateur aussi bien qu'une application installée. Haussez les exigences à mesure que les renseignements et les droits d'accès augmentent. Une base raisonnable :
L'authentification multifacteur protège la connexion. Un logiciel malveillant installé sur l'ordinateur peut quand même atteindre des renseignements et des sessions actives après une ouverture de session légitime. La protection de l'appareil et celle du compte doivent aller de pair.
Demandez qui vérifie ces exigences et ce qui arrive quand un appareil prend du retard. Les employés doivent aussi savoir qui joindre en cas de perte, d'activité suspecte ou de clic sur un hameçonnage, y compris quand l'ordinateur leur appartient.
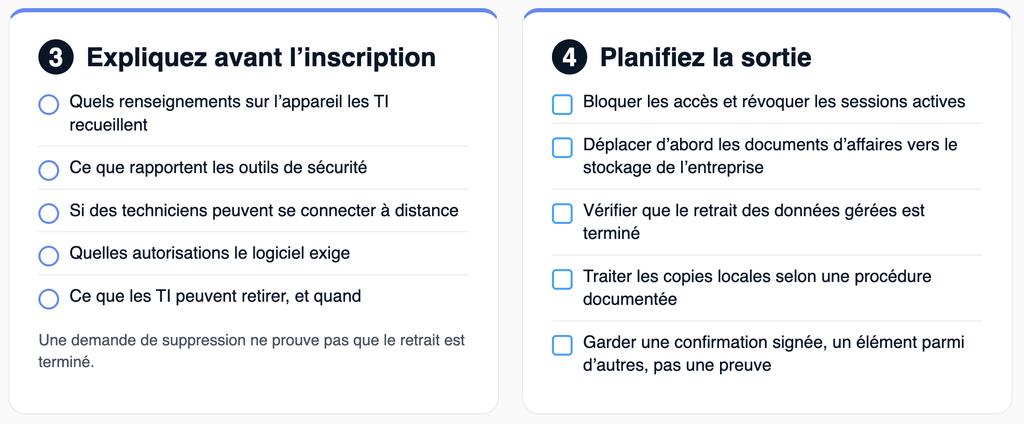
Un employé peut hésiter à installer un logiciel d'entreprise sur l'ordinateur qui contient les photos de sa famille. Avant l'inscription de l'appareil, expliquez la configuration réelle : quels renseignements sur l'appareil sont recueillis, ce que rapportent les outils de sécurité, si des techniciens peuvent s'y connecter à distance, quelles autorisations le logiciel exige, et ce que l'équipe TI peut retirer et quand. Les réponses dépendent de la plateforme, des outils et de la configuration; ne promettez que des limites que votre configuration peut tenir.
Révoquer un compte, retirer les données d'applications gérées et effacer tout un appareil sont trois gestes différents. La suppression sélective d'Intune retire les données d'entreprise d'une application (page en anglais), et Microsoft la décrit comme s'exécutant quand l'application communique avec le service. Une demande de suppression ne prouve donc pas que le retrait est terminé, et elle n'atteint pas les fichiers enregistrés ailleurs. Ces protections sont documentées surtout pour les téléphones et les tablettes; vérifiez ce qui s'applique à un ordinateur Windows ou Mac avant de compter dessus.
Au Québec, la loi sur la protection des renseignements personnels dans le secteur privé s'applique quel que soit le support et couvre le cycle complet, de la collecte à la destruction. Les mesures de sécurité doivent être raisonnables compte tenu notamment de la sensibilité, de la finalité, de la quantité, de la répartition et du support des renseignements. Ce n'est pas une liste d'approbation d'appareils : c'est un critère à appliquer à votre situation.
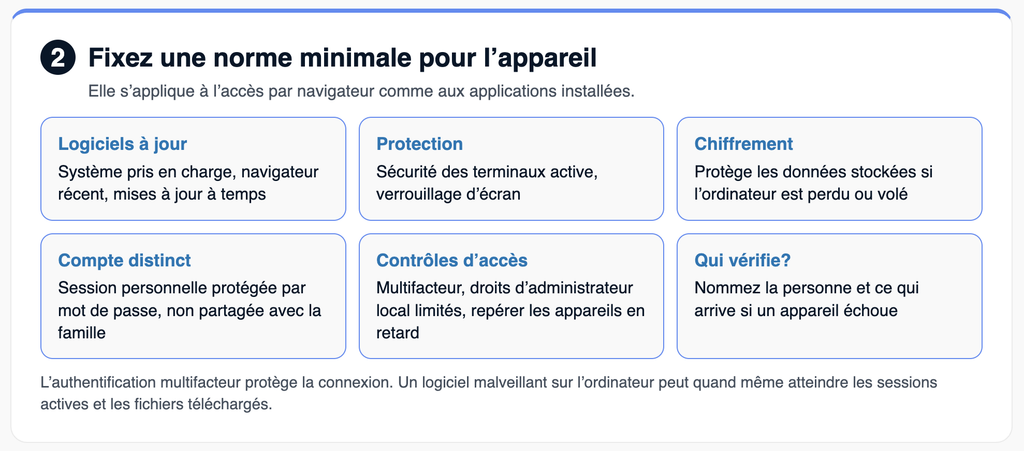
Voici la question pratique. La loi range dans les incidents de confidentialité la perte d'un renseignement personnel et toute autre atteinte à sa protection (art. 3.6). Si un ordinateur personnel contenant des fichiers de clients est perdu ou volé, pourriez-vous dire ce qu'il contenait? Sans cela, il est difficile d'évaluer l'incident. La loi exige de tenir un registre des incidents (art. 3.8), et d'aviser la Commission d'accès à l'information et les personnes concernées lorsque l'incident présente un risque de préjudice sérieux (art. 3.5). Dans une PME, la personne ayant la plus haute autorité exerce par défaut la fonction de responsable de la protection des renseignements personnels, sauf délégation écrite (art. 3.1). Faites-lui réviser l'entente, y compris toute surveillance des employés.
Mardi matin, l'ordinateur ne démarre plus et l'employé a une rencontre client. Décidez avant le premier appel de ce que couvre le soutien technique. L'équipe TI peut soutenir l'accès au travail et les applications approuvées, et exclure les réparations matérielles, les logiciels personnels et l'imprimante à la maison.
Convenez de qui paie les réparations, des changements que les techniciens peuvent apporter, de la protection des fichiers personnels pendant une réparation, et du matériel de remplacement et des modalités de travail dans l'intervalle. Une exigence dont les TI ont besoin pour l'accès au travail ne doit pas dépendre de la bonne volonté de l'employé : mettez-la par écrit, sous une forme que vous pouvez faire respecter.
Le départ met l'entente à l'épreuve : l'entreprise peut-elle mettre fin aux accès et rendre compte de ses renseignements sans prendre possession de l'ordinateur personnel de quelqu'un? Désactiver un compte de travail n'efface pas un chiffrier déjà enregistré sur le bureau.
Préparez la sortie à l'avance :
Une confirmation signée de suppression des fichiers vaut la peine, comme un élément du processus. Ni elle ni un contrôle technique ne prouve que toutes les copies hors de votre contrôle ont disparu, ce qui est la meilleure raison de garder les renseignements de travail dans des systèmes contrôlés dès le départ. Les mêmes étapes valent quand quelqu'un change de poste ou cesse d'utiliser un ordinateur.
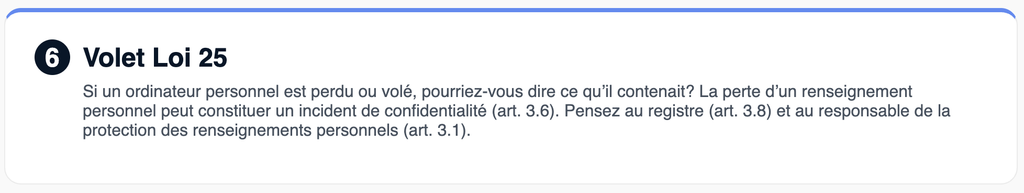
Évaluez le travail, pas le titre d'emploi. Un sous-traitant peut détenir des droits d'administration étendus, alors qu'un employé permanent n'a parfois besoin que d'un portail limité. Ces exemples sont des points de départ pour l'analyse, pas des verdicts.
| Travail | Point de départ | À évaluer |
|---|---|---|
| Accès occasionnel à un portail d'horaires limité | Un ordinateur personnel peut être raisonnable | Norme de l'appareil, authentification multifacteur, ce que le portail affiche, contrôles de session |
| Mandat court dans des outils en ligne | Envisager un accès restreint depuis l'appareil personnel | Limites réelles de téléchargement, droits minimaux, date de fin |
| Travail de bureau quotidien avec beaucoup de fichiers | Privilégier un ordinateur géré par l'entreprise | Stockage local, besoins applicatifs, soutien, sauvegarde |
| Paie, dossiers de client sensibles ou administration | Privilégier fortement du matériel géré par l'entreprise, avec contrôles renforcés | Sensibilité, accès privilégiés, exigences des clients et de l'assureur |
Vérifiez les contrats clients et les conditions d'assurance avant d'accorder une exception, et demandez à votre courtier comment votre police traite les appareils personnels.
La propriété et la gestion sont deux questions distinctes. Un portable appartenant à l'entreprise peut être mal géré, et un portable appartenant à l'employé peut être inscrit à un système de gestion. Chaque option ci-dessous change l'une ou l'autre, ou les deux.
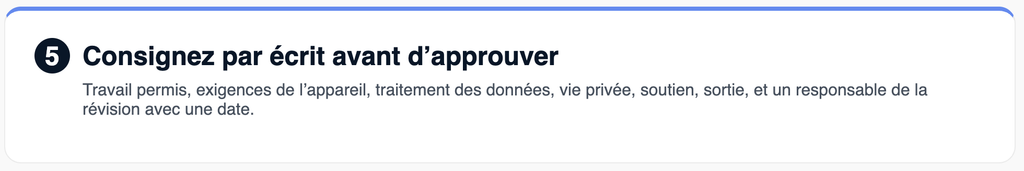
Pour chaque personne et chaque type de travail, consignez par écrit :
[ ] Travail permis : les tâches, les applications et les renseignements en cause.
[ ] Exigences de l'appareil : la norme de sécurité et la personne qui la vérifie.
[ ] Traitement des données : le stockage approuvé et les règles sur les téléchargements, la synchronisation et les sauvegardes.
[ ] Vie privée : ce que les TI peuvent recueillir, consulter, modifier et retirer, expliqué avant l'inscription.
[ ] Soutien : les responsabilités, les coûts, le signalement d'un incident et le matériel de remplacement.
[ ] Sortie : comment les accès prennent fin et comment les documents d'affaires et les données sont traités.
[ ] Révision : un responsable et une date pour revoir l'entente quand le travail, l'appareil ou les accès changent.
Si des ordinateurs personnels sont déjà utilisés, commencez par comprendre ce que vos employés doivent accomplir. Offrez-leur une façon approuvée de le faire, puis réglez les comptes et les copies existants.
Syslogic aide les entreprises montréalaises et leurs équipes TI internes à évaluer ces exigences, à configurer les accès et à déterminer où du matériel géré par l'entreprise fera gagner du temps.

