Votre employé vous a dit qu'il avait cliqué. Votre première réaction compte.
Remerciez-le, puis agissez vite. Un récit complet et exact de ce qu'il a fait permet à votre équipe TI de calibrer la réponse, et une personne qui craint le blâme a moins de raisons de le donner.
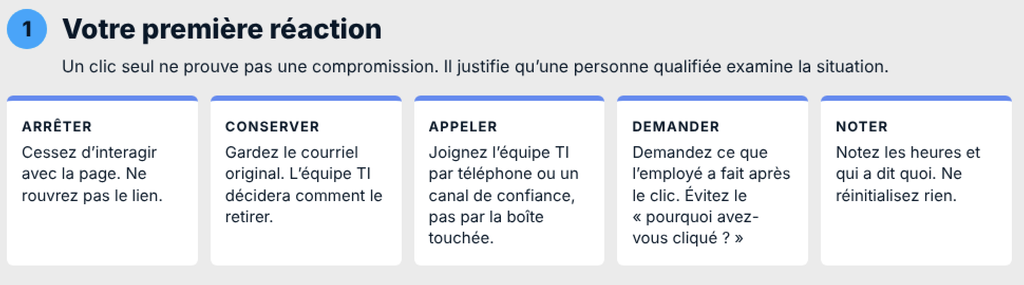
Un clic seul ne prouve pas que votre entreprise a été compromise. Il justifie toutefois qu'une personne qualifiée examine la situation. Au Québec, la Loi 25 ajoute une question que la plupart des guides ignorent : ce clic touche-t-il des renseignements personnels, et si oui, qui doit en décider? Nous y revenons plus bas.
Conservez le message original. Il contient l'expéditeur, le lien et les en-têtes dont l'équipe TI se sert pour savoir qui d'autre l'a reçu et où mène le lien. Le supprimer ne détruit pas forcément toutes les copies, mais cela peut compliquer l'enquête. Laissez l'équipe TI décider comment le retirer.
Demandez à l'employé de raconter simplement ce qu'il a vu, saisi, approuvé et fait ensuite. Laissez de côté le « pourquoi avez-vous cliqué ? », qui n'apporte rien d'utile. Ne réinitialisez pas l'appareil et n'improvisez pas de nettoyage. Suivez les consignes de l'équipe TI sur l'isolement et la conservation des preuves.
La réponse dépend de ce qui s'est réellement passé. Vous n'avez pas à diagnostiquer l'attaque. Vous donnez à l'équipe TI un récit exact pour qu'elle réagisse de façon proportionnée.
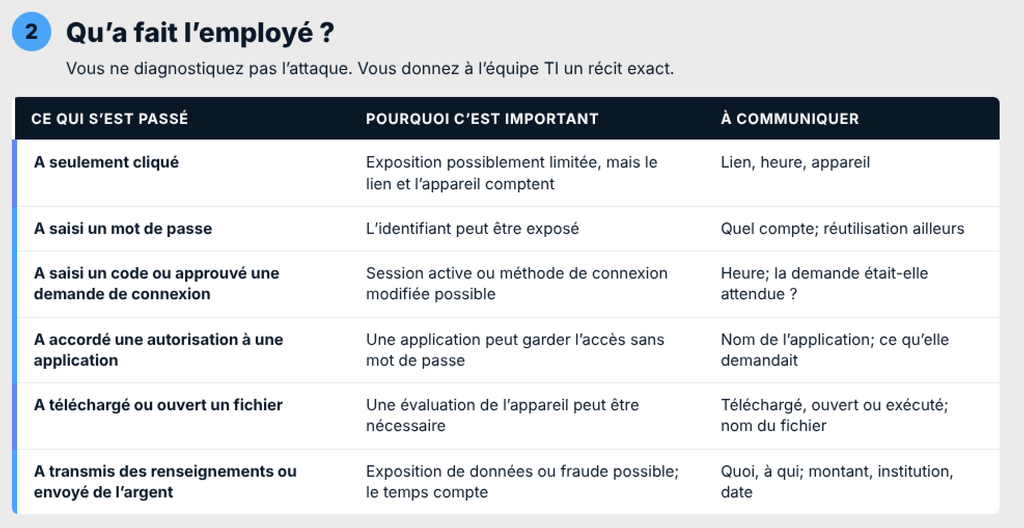
Si l'employé n'est pas certain, dites-le tel quel. L'équipe TI travaille mieux avec « je pense avoir saisi mon mot de passe » qu'avec une certitude inexacte.
L'équipe TI doit coordonner le confinement, car les bonnes mesures dépendent de ce qui a été exposé, et couvrir chaque cas importe plus que suivre un ordre fixe.
Selon la situation, elle peut bloquer temporairement la connexion au compte pendant l'enquête. Le guide de Microsoft sur les comptes compromis inclut la désactivation du compte durant l'enquête, en plus d'autres mesures de rétablissement. L'équipe TI doit aussi révoquer les sessions et vérifier si les applications connectées exigent une action distincte pour retirer l'accès, car changer un mot de passe ne met pas forcément fin à une session déjà ouverte. Elle examinera les méthodes de connexion à la recherche d'ajouts inconnus de l'employé et les applications ayant reçu des autorisations.
Une chose n'a pas sa place sur cette liste : un nouveau mot de passe envoyé par courriel à l'employé. Si la boîte est peut-être compromise, la personne que vous tentez d'exclure peut le lire. Microsoft déconseille d'envoyer un nouveau mot de passe par courriel à un compte potentiellement compromis. Convenez à l'avance d'un canal de confiance, comme un numéro de téléphone ou un outil de messagerie extérieur au compte touché, et utilisez-le pour tout ce qui touche aux identifiants de récupération. Le guide de Microsoft (en anglais) sur la réponse à un compte courriel compromis couvre le volet technique.
Si l'employé a seulement cliqué et rien saisi, l'équipe TI peut raisonnablement juger qu'une réinitialisation est inutile. La décision lui appartient, et elle doit être consignée.
Une seule connexion peut laisser des traces en plusieurs endroits, et un fichier téléchargé peut poser un problème d'appareil autant que de compte. Ce sont deux questions distinctes. Une analyse antivirus propre sur l'ordinateur ne libère pas le compte infonuagique, et un compte sécurisé ne libère pas un appareil qui a exécuté un fichier.
L'équipe TI regarde d'où et quand le compte s'est connecté, et si un nouvel appareil ou une nouvelle méthode de connexion a été enregistré. Les emplacements inhabituels demandent de l'interprétation, puisqu'un RPV ou un réseau mobile peut en afficher de trompeurs. Si un fichier a été exécuté, l'appareil peut être isolé jusqu'à son évaluation. Demandez à l'employé de lister tous les appareils et navigateurs où il est connecté à des comptes de travail, y compris son téléphone personnel.
Commencez par le gestionnaire de l'employé et l'équipe TI, puis élargissez le cercle seulement dans la mesure où les faits l'exigent.
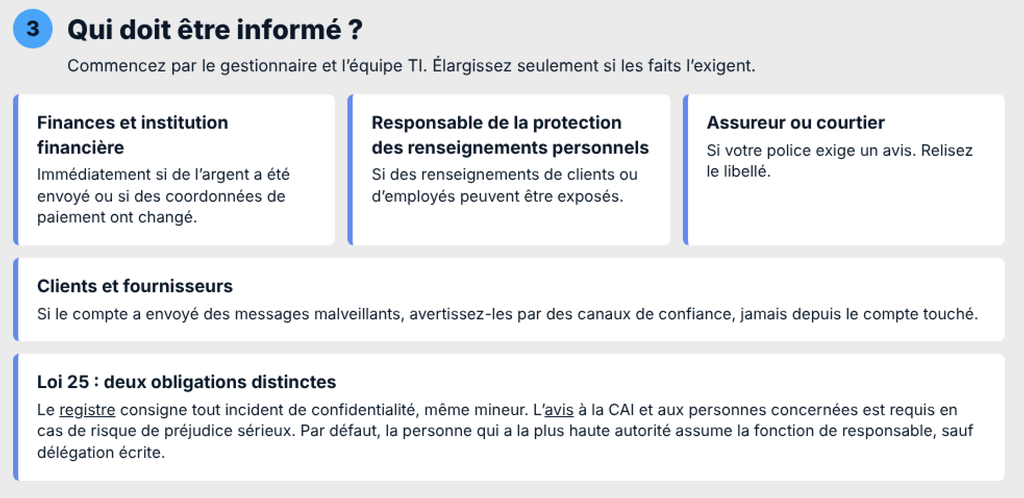
La Loi 25 modifie la Loi sur la protection des renseignements personnels dans le secteur privé et s'applique aux entreprises du Québec, y compris aux PME. Un incident de confidentialité vise notamment l'accès non autorisé à des renseignements personnels ou leur perte. Un clic seul n'établit pas qu'un tel incident s'est produit. Les constats de l'équipe TI servent à déterminer si des renseignements personnels ont été touchés.
Si c'est le cas, deux obligations distinctes s'enclenchent.
Par défaut, la personne qui a la plus haute autorité dans l'entreprise assume la fonction de responsable de la protection des renseignements personnels, à moins que cette fonction n'ait été déléguée par écrit. L'entreprise reste responsable du respect de ses obligations. Dans une PME, c'est donc souvent la dirigeante ou le dirigeant qui tranche. Consignez le raisonnement derrière la décision, que vous avisiez ou non la CAI.
Il s'agit de déterminer ce qui s'est réellement passé et qui ou quoi a été touché. L'examen dépasse la boîte courriel, car une identité Microsoft 365 compromise peut exposer la boîte courriel associée, SharePoint et OneDrive.
L'équipe TI examine généralement :
Certaines réponses dépendent des journaux, et les journaux ont des limites. La durée de conservation, le type de licence et les paramètres en place avant l'incident influencent ce qu'on peut établir. Cette incertitude compte aussi pour la Loi 25 : si les preuves ne permettent pas d'exclure l'accès à des renseignements personnels, notez-le dans votre évaluation.
L'incident est clos lorsque quatre conditions sont réunies. « Nous avons changé le mot de passe » n'est que le début de la deuxième.
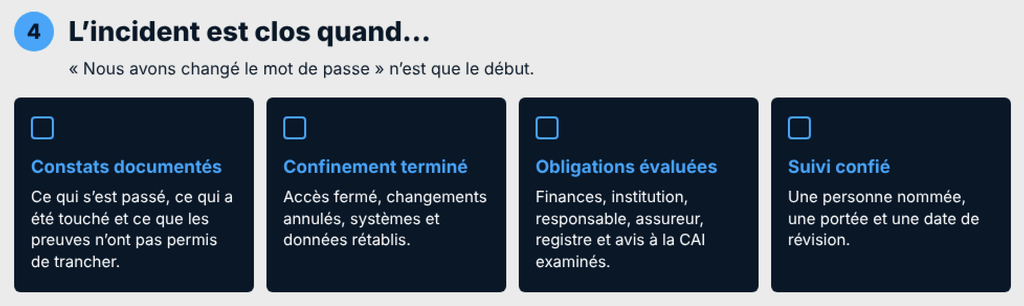
Tenez une rencontre de révision axée sur ce qui s'est passé et sur ce qui empêcherait que ça se reproduise. Incluez l'employé, sans transformer la discussion en procès.
Voici un tableau de contrôle à copier dans ce plan.
| Action | Responsable | Terminé quand |
|---|---|---|
| Recueillir le récit de l'employé | Gestionnaire | Des notes avec les heures sont rédigées |
| Joindre l'équipe TI par un canal de confiance | Gestionnaire ou employé | L'équipe TI a les notes et confirme la réception |
| Traiter l'accès non autorisé possible et évaluer l'appareil | Équipe TI | Les risques d'accès sont traités; évaluation de l'appareil terminée ou transmise |
| Signaler la fraude si de l'argent a été envoyé | Dirigeant ou responsable des finances | Fraude signalée, numéro de référence consigné, prochaines étapes confirmées |
| Enquêter sur l'impact | Équipe TI | Constats et limites des preuves documentés |
| Évaluer les obligations (registre, avis à la CAI) | Responsable de la protection des renseignements personnels et dirigeant | Les décisions et leur raisonnement sont consignés |
| Mettre en place le suivi | Équipe TI avec le dirigeant | Responsable, portée et date de révision établis |
Si un clic a déjà eu lieu et que vous voulez de l'aide pour évaluer la situation et y répondre, communiquez avec Syslogic.

